

Burp AT – Burp Suite Professional AI kiegészítő
A webes penetrációs tesztelők és bug bounty kutatók már ma is kísérleteznek általános célú kódoló ágensekkel (AI ügynökökkel), hogy automatizálják és hatékonyabbá tegyék munkafolyamataik egyes részeit. Ennek professzionális alkalmazása azonban gyakran különböző eszközök összeállítását, promptok és munkafolyamatok kidolgozását, a kontextus kezelését, valamint annak feltételezését igényli, hogy a modell saját maga következetesen betartja a számára meghatározott korlátozásokat. Mindez folyamatos karbantartással is járhat, így végül több idő mehet el szoftverfejlesztésre, mint tényleges biztonsági tesztelésre.
A Burp AT erre kínál azonnal használható, specializált alternatívát. Az ágensek a Burp Suite eszközeivel és projektkontextusával dolgoznak, kifejezetten penetrációs teszteléshez kialakított készségeket használnak, és megbízhatóan az Ön által meghatározott, valamint a Burp által kikényszerített hatókörön és jogosultsági korlátokon belül működnek.
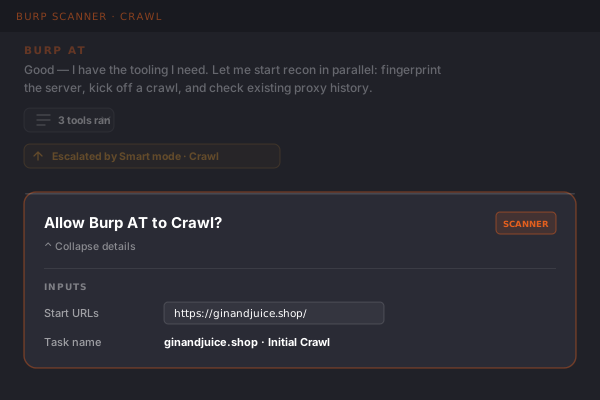
A Burp Suite specializált eszközei az ágensek kezében
A Burp AT natívan integrálódik a Burp Suite rendszerébe. Az ágensek ugyanazokat a specializált, széles körben bevált webbiztonsági eszközöket használhatják, amelyekben a professzionális penetrációs tesztelők több mint 20 éve megbíznak.
A stratégiát a modell dolgozza ki, a műveleteket pedig a Burp Suite eszközeivel hajtja végre. Ez lehetővé teszi a protokollok szélsőséges eseteinek, a hibásan formázott forgalomnak és a szokatlan alkalmazásviselkedésnek a kezelését is – olyan helyzetekét, amelyek könnyen megakaszthatják a rögtönzött szkriptekre és általános célú könyvtárakra épülő munkafolyamatokat.
A stratégiát a modell dolgozza ki, a műveleteket pedig a Burp Suite eszközeivel hajtja végre.
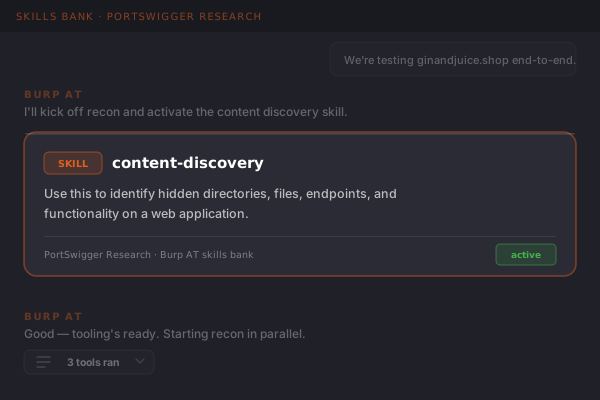
Penetrációs teszteléshez fejlesztett készségek a PortSwigger Research-től
A Burp AT a PortSwigger világszerte elismert kutatócsapatával közösen kidolgozott penetrációs tesztelési készségek könyvtárára támaszkodik. Ennek köszönhetően az ágensek strukturált, konkrét feladatokra kialakított módszertant követhetnek ahelyett, hogy a modell általános ismereteiből próbálnának önállóan penetrációs tesztelési munkafolyamatot létrehozni.
Ahogy a PortSwigger Research új tesztelési technikákat fejleszt és finomít, ezek a megközelítések újra felhasználható készségekké alakíthatók, amelyeket az ágensek valós vizsgálatok során alkalmazhatnak. Ez közvetlen utat teremt a kutatási eredményektől az ismételhető tesztelésig, anélkül hogy minden felhasználónak külön kellene értelmeznie és gyakorlati folyamattá alakítania a kutatási eredményeket. A készségtár bővülésével a Burp AT által elvégezhető feladatok köre és mélysége is növekszik.
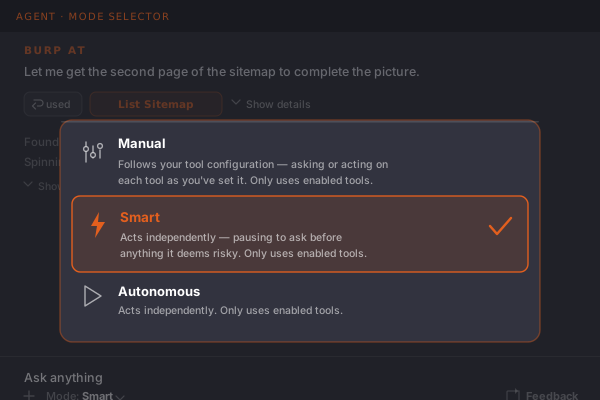
Adja át az ismétlődő feladatokat, a szakmai döntést tartsa kézben
A jogosultságok részletes szabályozásával rugalmasan meghatározható az autonóm működés szintje. Kezdetben szigorúbb jóváhagyási követelményeket alkalmazhat, majd fokozatosan nagyobb önállóságot adhat a Burp AT számára, ahogy növekszik a rendszerbe vetett bizalma. Az autonómia szintje az adott megbízás jellegéhez is igazítható.
Az intelligens jóváhagyási mechanizmusok csökkenthetik a jóváhagyásokból eredő terhelést: a rutinszerű műveletek automatikusan folytatódhatnak, miközben az Ön figyelmét igénylő döntések a korábban meghatározott kereteken belül felülvizsgálatra kerülnek.
A Burp meglévő manuális eszközei továbbra is bármikor rendelkezésre állnak, ha közvetlenül szeretné átvenni az irányítást.
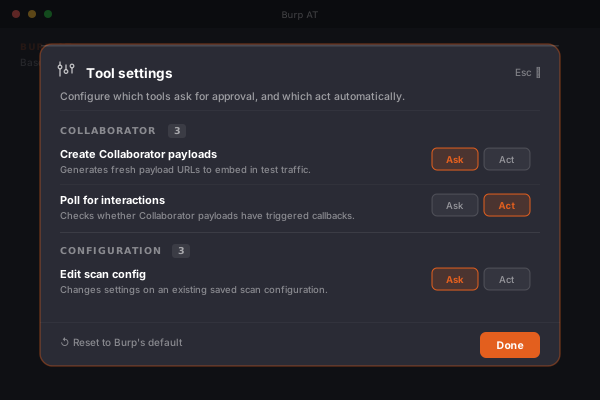
Ön határozza meg a korlátokat, a Burp pedig kikényszeríti azokat
A hatókörre, az eszközhozzáférésre és a jóváhagyásokra vonatkozó szabályok a Burp eszközrétegében találhatók, amely architekturálisan elkülönül magától a modelltől.
Az ágensek javasolhatnak műveleteket, de nem hajthatnak végre olyan műveletet, amelyet az eszközréteg nem engedélyez. Függetlenül attól, hogy milyen szintű autonómiát választ, a korlátokat maga a Burp kényszeríti ki, így azok betartása nem olyan utasításokra van bízva, amelyeket a modell esetleg másként értelmezhet vagy figyelmen kívül hagyhat.
Az ágenskéréseket és az eszközök aktivitását a Burp projekt az Ön saját műveleteivel együtt rögzíti, így ezek szükség esetén ellenőrizhetők.
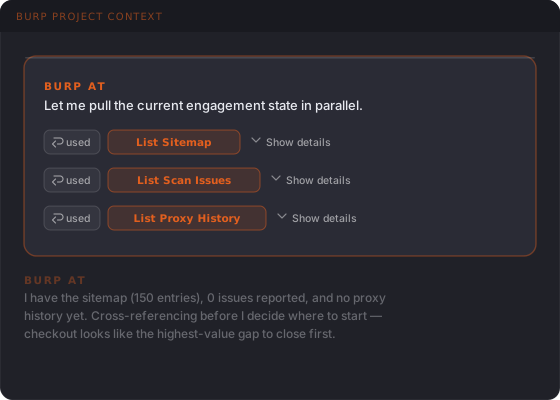
A Burp projekt szolgál az ágensek munkakörnyezeteként
A Burp AT lehetővé teszi, hogy az ágensek szelektíven használják a Burp projekt webhelytérképét, releváns hálózati forgalmát, feltárt problémáit és korábbi megállapításait anélkül, hogy szükségtelenül túlterhelnék a modell kontextusablakát.
A tesztelés során már összegyűjtött projektkontextus felhasználásával az ágenseknek nem kell újra feltérképezniük az alkalmazást, és nem kell minden feladatot üres promptból kezdeniük. Munka közben folyamatosan frissíthetik a projektet, tovább bővítve a közösen használt ismeretanyagot.
Maga a projektfájl is ellenőrizhető nyilvántartásként szolgál a tesztelés során az Ön és az ágensek által végrehajtott valamennyi műveletről. Ez tehát több, mint egy eszközgyűjteményhez csatlakoztatott ágens: olyan ágensalapú mesterséges intelligencia, amely ugyanabban a közös Burp-kontextusban dolgozik, mint az ember által irányított penetrációs teszt.
Mit tartalmaz a nyilvános béta?
A Burp AT nyilvános béta verziója elérhető a Burp Suite Professional felhasználói számára.
- A Burp Suite specializált webbiztonsági eszközei.
- Hozzáférés a releváns Burp projektkontextushoz.
- A PortSwigger Research közreműködésével fejlesztett, kifejezetten penetrációs teszteléshez kialakított készségek.
- Rugalmas jóváhagyási szabályok annak meghatározására, hogy mely műveletek hajthatók végre automatikusan, melyek igényelnek felülvizsgálatot, és melyek vannak blokkolva.
- A hatókörre és az eszközhozzáférésre vonatkozó szabályokat a Burp kényszeríti ki, nem maga a modell.
- Az ágenskérések és az eszközaktivitás rögzítése a Burp projektben.
Ez a Burp AT első fejlesztési fázisa. A PortSwigger a felhasználói visszajelzések és a valós használati tapasztalatok alapján tovább fejleszti az eszközöket, a képességeket és a munkafolyamatokat.
Az aktuális képességekről és a Burp AT használatára vonatkozó útmutatásokról a dokumentációban található további információ.
A Burp Suite Professional licenc licensz megvásárlása
A Burp Suite penetrációs teszt platform különösen ajánlott azon szervezetek számára, ahol dedikált red team csapat teszteli folyamatosan a céges infrastruktúra ellenállóságát a kiberbiztonsági fenyegetésekkel szemben. Keressen minket a szoftver használatával, valamint megvásárlásával kapcsolatban!
Kapcsolódó szolgáltatások és termékek
Sérülékenységvizsgálat és penetrációs teszt szolgáltatásHírek, események, termékek és riasztások
Hírek, események, termékek és riasztások
Iratkozzon fel hírlevelünkre és ne maradjon le a legfontosabb kiberbiztonsági hírekről, eseményekről, termékekről és riasztásokról!