
Burp Suite Professional és Enterprise sérülékenységvizsgáló

A Burp Suite Professional a webbiztonsági tesztelők elsőszámú eszköztára. Ez a szoftver lehetővé teszi a tesztelési feladatok automatizálását, miközben a kézi és félautomata biztonsági tesztelő eszközök révén mélyrehatóbb vizsgálatokat hajthat végre. A szoftver segítségével tesztelhetők az OWASP Top 10 sebezhetőségek, valamint a legújabb hackelési technikák is.
A Burp Suite Enterprise egy nagyvállalatok számára kifejlesztett változat, amely lehetővé teszi a dinamikus (DAST) vizsgálatok ismétlődő végrehajtását több ezer webhelyen. Az egyszerű üzembe helyezéstől kezdve a jelentéskészítés egyszerűségéig terjedő funkcionalitásokkal rendelkezik.
A Burp Suite főbb funkciói
- Static Application Security Testing (SAST): A statikus szkenner aktív tesztelési lépések nélkül is be tudja azonosítani a kiszolgálóválaszokban a lehetséges sérülékenységeket.
- Dynamic Application Security Testing (DAST): A dinamikus tesztekkel életszerű környezetben, aktív működés közben adott kiszolgálóválaszok alapján a sérülékenységek túlnyomó többsége beazonosítható.
- Modern Webes Szkenner: A Burp Scanner képes JavaScript-intenzív egyoldalas alkalmazások (SPA-k) és API-k vizsgálatára, bonyolult hitelesítési szekvenciák előzetes rögzítésére.
- DevSecOps Integráció: Egyszerű integráció bármilyen CI/CD platformmal, Jira, GitLab és Trello natív támogatása, valamint gazdag GraphQL API az aktuális szoftverfejlesztési folyamatokba történő beépítéshez.
- Fejlett visszajelzés és hozzáférés-vezérlés: Gyors, könnyen érthető visszajelzések a sebezhetőségekről, szerepköralapú hozzáférés-vezérlés és egyszeri bejelentkezés (SSO) a csapatok kezelésére.
- Minimális Hamis Pozitív találatok: A megbízható Out-of-band Application Security Testing (OAST) számos láthatatlan problémát képes feltárni.
- Testreszabás és Funkcionalitás Bővítés: Testreszabható, BApp kiterjesztésekkel bővíthető, és erőteljes API a saját kiterjesztések létrehozásához.
- Automatizálás és Időmegtakarítás: Okos automatizálás a kézi eszközökkel együttműködve, az optimális munkafolyamat érdekében.
Burp Suite Enterprise
- Teljesen automatizált beolvasás egyszerű mutatással és kattintással.
- Lehetőség végtelen számú webes alkalmazás egyidejű vizsgálatának futtatására.
- CI/CD platformokkal való integráció.
- Integráció hibakövető rendszerekkel és sebezhetőségkezelő platformokkal.
- Készenléti vizsgálati konfigurációk.
- Dashboardok a szervezet egészének vagy egy részének biztonsági helyzetének megtekintéséhez.
- Szerepalapú hozzáférés-szabályozás és egyszeri bejelentkezés.
- Univerzális integráció minden CI platformmal.
- Feltárt alapfunkciók GraphQL-alapú API-val.
- Intuitív grafikus felhasználói felületű műszerfal interaktív vizsgálati eredményekkel.Teljes vagy alkalmazásspecifikus nézetek a szervezet biztonsági helyzetéről a mappa és helyszintű műszerfalakkal.
- Szakértői javítási tanácsadás.
- CI/CD output a fejlesztőcsapatok számára.
- Integráció a ticketing rendszerekkel.
- Szerepkör-alapú hozzáférés-szabályozás (RBAC).
- Single Sign-On (SSO).
- Nincs korlátozva a felhasználók száma licencenként. Szervezetek számára készült.
- Az egyidejűleg végrehajtani kívánt vizsgálatok száma alapján licencelhető.
- Nincs korlátozás a vizsgálható különálló alkalmazások számára.
- Kubernetes telepítés Helm diagram segítségével.
Ingyenes online demo: enterprise-demo.portswigger.net
Burp Suite Professional
- Burp Proxy a HTTP-kérések és -válaszok elfogására.
- Teljes Burp eszköztár a behatolás teszteléséhez, beleértve a Burp Scanner, Burp Intruder, Burp Repeater és Burp Sequencer eszközöket.
- 250+ Burp Extension (BApps) a tesztelési munkafolyamatok testreszabásához.
- A funkciók és adatok REST API-val történő feltárása.
- A biztonsági mérnököknek szánt hatékony asztali felület.
- Szakértői javítási tanácsadás.
- HTML vagy XML vizsgálati jelentések.
- Egyfelhasználós
Burp AT – AI kiegészítő
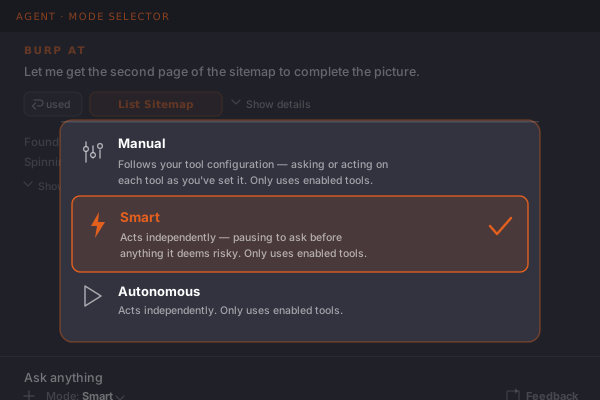
A webes penetrációs tesztelők és bug bounty kutatók már ma is kísérleteznek általános célú kódoló ágensekkel (AI ügynökökkel), hogy automatizálják és hatékonyabbá tegyék munkafolyamataik egyes részeit. Ennek professzionális alkalmazása azonban gyakran különböző eszközök összeállítását, promptok és munkafolyamatok kidolgozását, a kontextus kezelését, valamint annak feltételezését igényli, hogy a modell saját maga következetesen betartja a számára meghatározott korlátozásokat. Mindez folyamatos karbantartással is járhat, így végül több idő mehet el szoftverfejlesztésre, mint tényleges biztonsági tesztelésre.
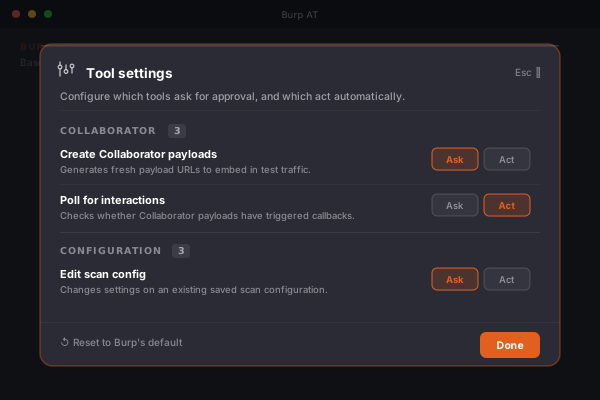
A Burp AT erre kínál azonnal használható, specializált alternatívát. Az ágensek a Burp Suite eszközeivel és projektkontextusával dolgoznak, kifejezetten penetrációs teszteléshez kialakított készségeket használnak, és megbízhatóan az Ön által meghatározott, valamint a Burp által kikényszerített hatókörön és jogosultsági korlátokon belül működnek.
A Burp Suite licenc licenc megvásárlása
A Burp Suite penetrációs teszt platform különösen ajánlott azon szervezetek számára, ahol dedikált red team csapat teszteli folyamatosan a céges infrastruktúra ellenállóságát a kiberbiztonsági fenyegetésekkel szemben. Keressen minket a szoftver használatával, valamint megvásárlásával kapcsolatban!
Kapcsolódó szolgáltatások és termékek
Sérülékenységvizsgálat és penetrációs teszt szolgáltatás Tenable Nessus Professional sérülékenységvizsgáló Checkmarx forráskódvizsgáló Pentera penetrációs teszt platformMakay Iparbiztonsági Kft.
Ismerje meg cégcsoportunk ipari biztonsági és védelmi tagjának szolgáltatásait és termékeit!
Makay Iparbiztonsági Kft.
Ismerje meg cégcsoportunk ipari biztonsági és védelmi tagjának szolgáltatásait és termékeit!
Hírek, események, termékek és riasztások
Hírek, események, termékek és riasztások
Iratkozzon fel hírlevelünkre és ne maradjon le a legfontosabb kiberbiztonsági hírekről, eseményekről, termékekről és riasztásokról!