
Adathalász, phishing támadási lehetőség a Google Drive felhasználói ellen
A Google nem kívánja javítani…
A Makay Kiberbiztonsági Kft. néhány nappal ezelőtt ismertetett egy már aktívan alkalmazott kibertámadási technikát, amit végrehajtva rosszindulatú linkekkel ellátott Google Calendar értesítéseket lehet küldeni minden felhasználó számára. Makay Ágnes Krisztina, a cég no‑tech hacking és social engineering szakértője azonban felfedezte, hogy a támadási módszer egy jóval súlyosabb változatát is el lehet végezni, méghozzá a Google Drive segítségével.
A Google Calendarral (Google Naptár) elvégezhető támadás lényege röviden az, hogy naptáreseményekre úgy is meg lehet hívni embereket, hogy azok nem kapnak külön értesítést a meghívás tényéről – erre maga a felület ad kipipálós lehetőséget. Mivel az eseményekhez linket is lehet csatolni, a rosszindulatú támadók tömegesen küldhetnek olyan naptáreseményeket az emberek naptárába, amikről már csak akkor értesülnek, ha folyamatosan figyelik a naptárjukat, illetve ha a támadó értesítést állít be magához az eseményhez, ez utóbbit pedig a hatékonyság érdekében meg is teszik.
A gyakorlatban tehát úgy néz ki a támadás a potenciális áldozat oldalán, hogy az okostelefonon mindenféle előzmény nélkül megjelenik valamilyen ijesztő üzenet (VIRUS ALERT!!!, Biztonsági Riasztás! stb.) értesítés, amire rányomva az esemény részleteit kapja, benne a fertőző vagy adathalász linkkel – amire aztán a laikusok jelentős része rá is nyom a „biztonság” kedvéért.

A Google Drive-nál rosszabb a helyzet
A naptáros esetben annyi nehezítés van, hogy az értesítés megnyitása még nem jelenti a támadó link megnyitását is – azt csak a megnyitott naptáreseményben lehet megtenni –, továbbá sok androidos okostelefonon a gyártó naptár alkalmazása található meg a Google Calendar helyett. Makay Ágnes Krisztina ezzel párhuzamosan abból indult ki, hogy a közös arculat alatt futó szolgáltatáscsalád tagjainak funkcionalitását a fejlesztők jó eséllyel hasonló koncepció mentén implementálták, még ha a kódokat nem is használták feltétlenül újra.
Csakhogy a Google Drive esetében – amiben szintén meg lehet hívni akár ismeretlen felhasználókat is tartalmak elérésére – kifejezetten a felhasználó meghívásának értesítésén volt a hangsúly, ugyanis míg a naptárnál a naptáresemény címe jelenik meg az értesítésben, addig a fájlmegosztásnál a meghívás üzenetében megadott szöveg kerül feltüntetésre.
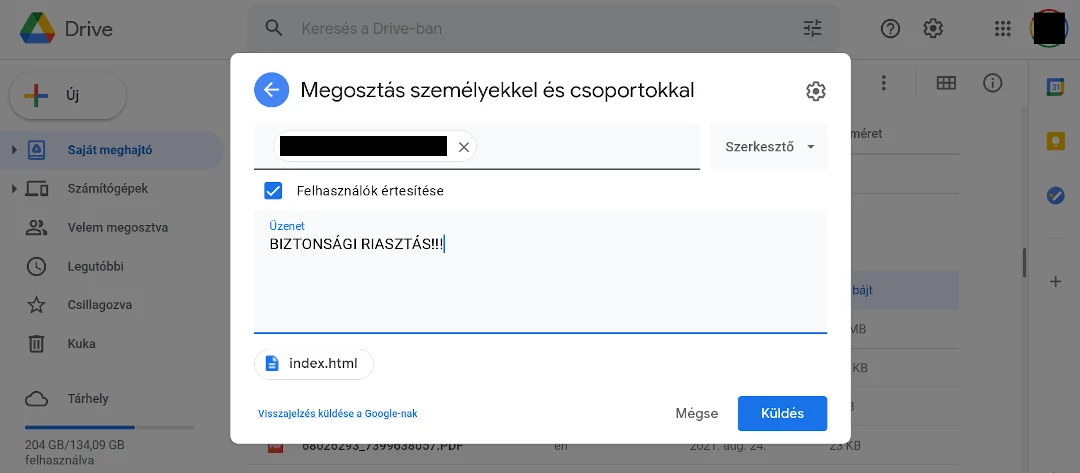
Ez ideális esetben még mindig nehezített pálya lenne, hiszen a felhasználónak az értesítés megnyitása után a Google Drive felületén kellene látniuk a fájlt egy egyelemű listában, annak megnyílása nélkül.
A vártakkal ellentétben viszont a minden androidos okostelefonon megtalálható Drive az értesítés megnyitásakor azonnal megnyitja a megosztott fájlt és már annak tartalmát mutatja a felhasználónak, ami ebben az esetben lehet egy adathalász weboldal, a webes nézet (WebView) valamilyen sérülékenységét kihasználó exploit kód, vagy egy kártékony mobilalkalmazás APK-telepítőcsomagja is.
„Ezzel a működési logikával jelentős támadópontenciál kerül a kiberbűnözők birtokába, még az amatőrökébe is.”
A támadási mód minden okostelefonon és operációs rendszeren sikeres volt, kivételt képez az iOS-re szánt Google Drive kliens, amiben csupán a támadó weboldal forráskódja jelent meg, az abból előállított, kattintható weboldal már nem.
A Google nem ezeket a droidokat keresi…
A Makay Kiberbiztonsági Kft. 2021. augusztus 30-án jelezte a biztonsági problémát a Google felé, viszont a vállalat az alábbit válaszolta:
„Az általad leírt probléma csak egy social engineering (támadás) eredménye lehet, és úgy gondoljuk, hogy ennek javítása nem tenné jelentősen kevésbé sebezhetővé a felhasználóinkat az ilyen támadásokkal szemben.”
Mivel a válasz alapján a jelenlegi működésben nem várható gyökeres változás az elkövetkező időkben, minden felhasználónak javasoljuk, hogy az okostelefonos értesítések megnyitásával legyen nagyon óvatos, ugyanis a támadási módszer alapjait már jelenleg is tömegesen alkalmazzák – olyan felhasználók ellen is, akik úgy gondolják, hogy őket nincs értelme megtámadni.
A cikk másodközlése kizárólag kattintható forrásmegjelöléssel engedélyezett!
További cikkek
Makay Iparbiztonsági Kft.
Ismerje meg cégcsoportunk ipari biztonsági és védelmi tagjának szolgáltatásait és termékeit!
Makay Iparbiztonsági Kft.
Ismerje meg cégcsoportunk ipari biztonsági és védelmi tagjának szolgáltatásait és termékeit!
Hírek, események, termékek és riasztások
Hírek, események, termékek és riasztások
Iratkozzon fel hírlevelünkre és ne maradjon le a legfontosabb kiberbiztonsági hírekről, eseményekről, termékekről és riasztásokról!